CAS服务器安装配置详细教程
- 检查系统版本
- 登录Linux服务器后,运行 lsb_release -a 命令可查看系统详细版本信息。
- 签发证书
- 导出证书文件
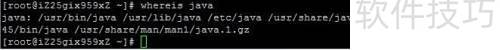
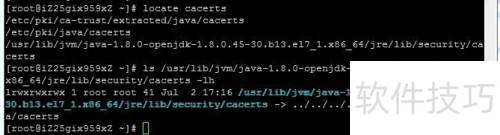
- 确认Java版本及证书库所在位置
- 所示,已确认Java版本为1.8,证书库路径位于/etc/pki/java/cacerts。
- 确认Tomcat已成功安装并配置。
- 所示,Tomcat 7.0 版本已成功安装并正常启动运行。
- 设置证书库
在配置HTTPS时,服务器需要通过证书库中的私钥与客户端进行安全通道的协商,并将相应的证书发送给客户端用于验证身份。确保证书文件位于合适的位置并提供必要的访问权限是关键步骤。以CentOS 统为例,在将keystore文件复制至/var/lib/tomcat目录后,应调整其所有者和所属用户组为tomcat,这样Tomcat服务才能正确读取和使用该证书文件,顺利完成SSL/TLS握手与通信过程。
- 调整配置参数
在CentOS下设置Tomcat,只需修改`/etc/tomcat/server.xml`文件并调整相关参数。
- 将之前配置的证书库文件路径填入keyStoreFile即可完成设置。
- 开启服务
将cas.war文件移动至Tomcat的webapps目录,并启用Tomcat后端服务。在使用CentOS ,可运用相应的管理指令来启动和停机程序。
- 导入服务器端证书文件
这个指令的作用是将证书放入Java的信任库系统,适用于CAS客户端对CAS服务器提供证书进行验证的过程。由于CAS客户端通常被集成到应用服务器内部,所以这种操作只需要在应用服务器上操作就能完成证书的设置和信任链的建立。
- 调整配置文件内容
当APP与CAS建立连接时,通过HTTPS协议进行安全通信。以Tomcat为例,其默认使用JAVA_HOME目录下的cacerts证书库来验证CAS的服务器证书。由于该库中已内置受信任的根证书,无需额外配置,系统会自动加载相应证书,确保对CAS的身份验证,保障通信的安全性与可靠性。
- 未发现算法问题
常见问题与解决方案此问题通常发生在使用Spring 前的版本中,在Spring 之后的版本中已修复,不会出现该错误。在旧版本中使用CAS认证功能时,需对相关配置进行调整。具体而言,在定义`casAuthenticationFilter`这个Bean时,必须显式设置其处理认证请求的URL路径。为此,在配置文件找到对应的Bean声明,并添加一个属性配置:``。该属性名为`filterProcessesUrl`,其值应设为`/login/cas`,以确保过滤器能正确拦截和处理来自CAS服务器的登录请求。否则,将导致认证流程无法正常执行,从而引发异常。
相关文章
- 最新更新
- 小编推荐
- 热门推荐
- 最新更新
-
-
- 相关下载
-
-