网络突然断了?别急,这只是黑客的最新把戏ARP欺骗。它看似神秘,实则多发于网吧等网络密集区域,瞬间造成大面积网络拥堵,令经营者和技术人员头痛不已。为应对这一问题,建议采用专业的网络安全防护设备,提升网络稳定性和安全性。
目前发现的具备ARP欺骗功能的软件包括QQ第六感、网络执法官、P终结者、网吧传奇杀手等。其中部分工具要求用户手动操作才能实施干扰,而另一些则伪装成正常程序,甚至以病毒或木马形式潜伏,使得用户难以察觉。这类隐蔽性强、传播范围广的ARP欺骗手段,显著增加了攻击的突发性和破坏力,容易导致局域网内断网、数据劫持、信息泄露等问题,对网络安全构成持续威胁。
在局域网通信中,设备需要先通过ARP协议将目标IP地址转换为相应的MAC地址,才能进行数据链路层的传输。这是网络正常运行的关键,但同时也成为了安全上的薄弱环节。攻击者可以通过伪造IP地址与MAC地址的手段,实施ARP欺骗,进而截取数据、中断通信或进行网络监听,严重威胁到通信的完整性和安全性,对网络安全构成重大威胁。为了避免这些风险,实施有效的防护措施,如加强网络隔离、定期更新设备固件和软件、强化网络安全监控等,是保障网络安全的关键。
ARP欺骗攻击:从网络连通性受损的角度分析从网络连通性受损的角度分析,ARP欺骗主要表现为两种类型的攻击形式:一是篡改路由器自身的ARP缓存表,二是向局域网内其他终端设备发送虚假ARP响应,污染其本地ARP映射关系。这两种攻击形式常常并存,一旦成功,原本应该在用户终端与路由器之间正常流转的数据帧,可能会被错误地转发至攻击者控制的MAC地址。用户端的典型症状包括无法上网、无法访问路由器管理界面、误判路由器死机等。值得注意的是,重启路由器后,其ARP表自动清空重建,若攻击未持续进行,网络随即恢复,这进一步强化了设备故障的错觉,特别是在网吧等场景中,管理者更易将问题归咎于路由器硬件或固件异常,而忽略底层协议隐患。事实上,此类现象根源在于ARP协议本身缺乏身份认证与完整性校验机制,存在天然的安全缺陷。接下来,我们将聚焦于切实可行的ARP欺骗防护策略。
前文提及,ARP欺骗主要分为两类:一类是向路由器发送伪造的ARP报文,篡改其ARP缓存表;另一类则是向终端电脑发送恶意ARP响应,污染其本地ARP映射关系。因此,防御措施也需双管齐下:一方面,在路由器端启用ARP防护机制(如静态ARP绑定、ARP防欺骗功能等),阻止非法ARP报文更新路由表项;另一方面,在终端电脑上配置静态ARP条目或部署主机级ARP保护策略,确保本机ARP缓存不被劫持。两者缺一不可,若仅在路由器侧设防而忽略终端防护,一旦电脑ARP表被篡改,网络数据将被错误转发至攻击者设备,导致无法正常上网,甚至完全丧失对路由器的访问能力。
设置前准备工作
启用ARP欺骗防护后,避免使用动态IP分配方式,设备将无法获取到未绑定的IP地址,从而防止网络连接异常。为确保正常上网,请将设备设置为静态IP,并严格匹配已配置的IP-MAC绑定条目,以避免因地址不一致引发的通信中断问题。
请关闭路由器的DHCP功能:进入管理界面,依次点击DHCP服务器→DHCP服务,将状态从默认的启用改为不启用,完成设置后保存配置并重启路由器。
为电脑手动设置IP地址、网关及DNS服务器,确保网络连接正常。如需获取准确DNS地址,可联系网络服务提供商。
二、启用路由器ARP欺骗防护功能
市面上支持该功能的路由器众多,以下以某款典型产品为例进行设置说明。
路由器可防范ARP欺骗攻击
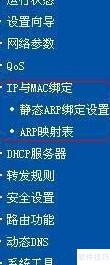
进入路由器管理界面后,左侧会显示如下窗口。
新版增加IP与MAC地址绑定功能,不仅能稳固设备网络连接,还有效防御ARP攻击,提升网络安全性与管理精度。
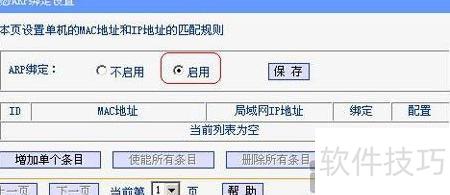
打开静态ARP绑定设置窗口,新版系统新增了IP与MAC地址绑定功能,不仅能实现手动配置IP与MAC地址的关联,还能有效识别并阻止非法ARP报文,抵御ARP欺骗攻击,增强局域网通信安全性。
新版加入IP与MAC地址绑定功能,不仅能有效防止ARP欺骗攻击,提升网络安全性与管理精度,还能增强设备管理便捷性。
打开静态ARP绑定设置窗口。
在这篇文章中,我将详细阐述如何将路由器上的动态ARP表条目转换为静态绑定,从而提高网络的安全性和稳定性。首先,你需要确认网络运行正常,并且各IP地址对应的MAC地址是唯一的且正确的。然后,你可以将动态ARP条目转换为静态绑定,具体步骤如下: 登录到路由器的管理界面,找到并进入“安全”或“网络”设置选项。 确保“MAC地址学习”功能已开启,这是动态ARP表转换为静态绑定的基础。 找到并进入“地址绑定”或“静态MAC地址设置”选项,这里可以添加或删除静态绑定的IP地址。 输入目标IP地址,找到并选择对应的MAC地址,然后确认添加。 保存配置,确保更改生效。转换完成后,路由器会将动态ARP表中的条目全部转化为静态绑定。这样,即使路由器重启,已绑定的ARP条目也将保持不变,无需重新学习。这种设置不仅保障了网络的稳定性和安全性,还提高了网络的管理效率。
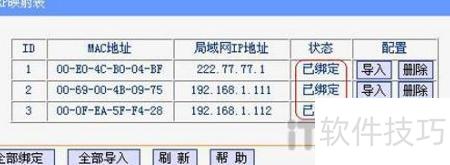
点击全部绑定,即可进入相应界面。
此时状态栏显示已绑定,表明路由器已启用ARP欺骗防护功能。示例仅展示了三条ARP绑定记录,若网络中设备较多,操作步骤完全相同。未及时添加的设备条目,可后续逐步补充。除了通过路由器自动学习并导入动态ARP表,还支持手动配置:只需获取目标计算机的MAC地址,即可在路由器管理界面中逐条添加静态ARP绑定条目,从而增强局域网通信安全性与稳定性。
为了保持重启后ARP绑定条目不丢失,必须点击“全部导入”再重新打开静态ARP绑定设置窗口进行配置。
相关文章
- 最新更新
- 小编推荐
- 热门推荐
- 最新更新
-
-
- 相关下载
-
-